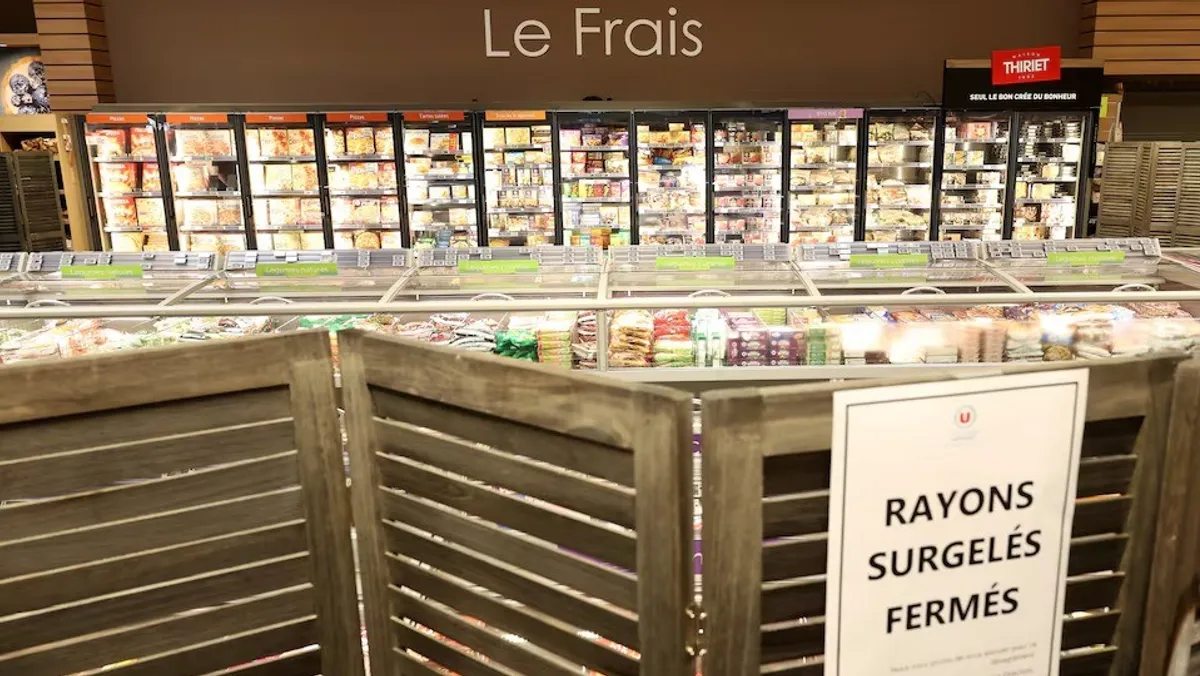
استغل قراصنة تزايد اتصال معدات بالإنترنت بعدما كانت ميكانيكية إلى حد كبير في السابق، في تعطيل أنظمة تبريد مئات المتاجر الكبرى، في فرنسا.
ومن الثلاجات، وأنظمة التدفئة، إلى كاميرات المراقبة، وشبكات الإنذار، بات بالإمكان الآن مراقبة مجموعة متنامية من الأجهزة والتحكم فيها عن بُعد، ما يتيح فرصاً جديدة للمجرمين الإلكترونيين.
فهل يمكن للقراصنة حقاً اختراق ثلاجتك؟ والإجابة، نظرياً: نعم؛ فإذا كان الجهاز متصلاً بالإنترنت مباشرة، أو عبر تطبيق، أو خدمة سحابية، أو شبكة منزلية، فمن المحتمل اختراقه.
اختراق ثلاجة ذكية
في 2015، أظهر باحثون في مؤتمر للقرصنة استضافته لاس فيجاس في الولايات المتحدة كيف يمكن اختراق ثلاجة ذكية من سامسونج، بما يتيح لهم اعتراض بعض حركة البيانات عبر الإنترنت التي تمر من خلال الجهاز.
وفي حالات كثيرة، يهتم المهاجمون أكثر بسرقة البيانات، أو تعطيل الخدمات، أو استخدام الأجهزة المتصلة وسيلة للدخول إلى شبكة أكبر.
ومن بين الأجهزة المنزلية التي يمكن اختراقها تأتي المتصلة منها بالإنترنت، والتي يمكن التحكم فيها عن بُعد، كأهداف أكثر شيوعاً.
وتشمل هذه الأجهزة: كاميرات المراقبة، وأجراس الأبواب المزودة بكاميرات، وأنظمة الإنذار، والأقفال الذكية، وأجهزة تنظيم الحرارة، وأنظمة التدفئة المركزية.
ويمكن أن تكون الأجهزة الذكية، مثل الثلاجات والأفران والغسالات، عرضة للاختراق إذا كانت متصلة بالإنترنت على نطاق أوسع، وحتى بعض فرش الأسنان باتت الآن متصلة بالإنترنت.
ووفقاً لبيانات من قطاع الأمن، تشكل أجهزة التوجيه، لا الأجهزة المنزلية، أكثر من 75% من الهجمات على الأجهزة المتصلة، وزاد عدد هذه الأجهزة بسرعة مع إضافة الشركات المصنعة الاتصال بالإنترنت إلى منتجات كانت ميكانيكية بالكامل في السابق.
ماذا يمكن أن يفعل القرصان؟
بمجرد الدخول إلى جهاز، يمكن للقرصان عموماً تنفيذ أمرين، جمع المعلومات، أو السيطرة على الجهاز؛ فيمكن للكاميرا أن تعرض ما بداخل المنزل، ويمكن لجهاز مزود بميكروفون التقاط الأصوات، ويمكن لجهاز توجيه جرى اختراقه أن يكشف كل ما يمر عبر الشبكة.
ويمكن للقراصنة، الذين يسيطرون على جهاز، تشغيله، أو إيقافه، أو تغيير إعداداته، أو منع المستخدمين من الوصول إلى حساباتهم، وقد يؤثر اختراق جهاز لتنظيم الحرارة على التدفئة، بينما قد يعطل اختراق مجمد، أو ثلاجة التحكم في درجات الحرارة.
وفي حالات أكثر خطورة، قد يستخدم المهاجمون الأجهزة ضعيفة الحماية للوصول إلى أنظمة أخرى على الشبكة نفسها، أو لسرقة معلومات شخصية مرتبطة بحسابات عبر الإنترنت.
السيطرة على السيارة أو المرافق
أظهر باحثو الأمن السيبراني مراراً وجود ثغرات في المركبات المتصلة، وفي 2015، سيطر باحثون عن بُعد على سيارة JEEP متحركة عبر نظام الترفيه المتصل بالإنترنت فيها، ما أدى إلى استدعاء نحو 1.4 مليون مركبة، وتزويدها ببرمجيات محدثة.
وبعد ما يقرب من عقد، كشف باحثون عن خلل أتاح لهم تتبع بعض مركبات KIA وفتحها وتشغيلها باستخدام رقم لوحة المركبة فقط، وقال الباحثون إنهم أبلغوا KIA بالثغرات، التي عالجتها الشركة خلال أشهر، ولم يكن هناك دليل على استغلالها في هجمات فعلية، كما صُممت المركبات والطائرات الحديثة بأنظمة سلامة واحتياطية واسعة النطاق.
وتتضمن البنية التحتية الحيوية، مثل شبكات الكهرباء والمياه، بوجه عام طبقات متعددة من الحماية والمراقبة والتنظيم لا تتوافر في الأجهزة الاستهلاكية، ولا يعني ذلك أنها محصنة من الهجمات الإلكترونية، لكنها عادة ما تكون أهدافاً أصعب بكثير من جهاز منزلي متصل بشبكة Wi-Fi منزلية.
كيف يحمي الناس أجهزتهم؟
يوصي خبراء الأمن السيبراني عموماً بتغيير كلمات المرور الافتراضية، وتفعيل المصادقة الثنائية كلما كانت متاحة، وتثبيت تحديثات البرامج بانتظام.
ونصحوا المستهلكين بالتخلي عن الأجهزة التي لم تعد تتلقى تحديثات أمنية، أو تغييرها، والإبقاء على معظم الأجهزة ضمن شبكة داخلية، وعدم ربط المنتجات بالإنترنت على نطاق أوسع إلا عندما يكون هناك سبب واضح لذلك.
وغالباً ما تكون القاعدة الأبسط هي الأكثر فاعلية، وهي "كلما قلَّ عدد الأجهزة المتصلة لديك، قلَّ عدد نقاط الدخول المحتملة أمام المهاجمين".
تصنيفات